49,9256$%0,07
55,7150€%-0,26
66,9473£%0,11
6.222,90%-3,56
3.874,94%-3,64
%
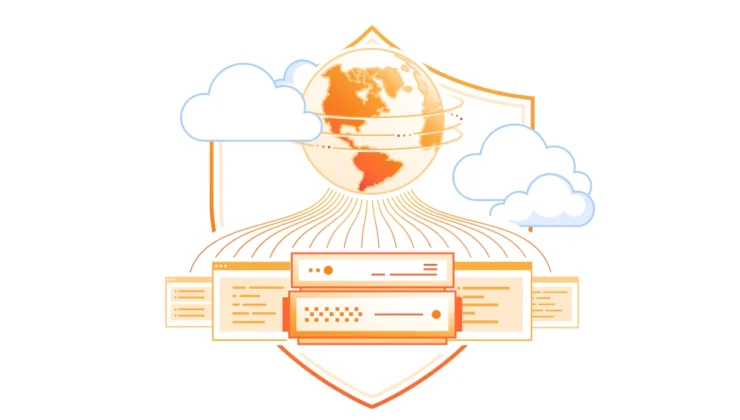
Cloudflare, daha önce sınırlı bir kullanıcı grubuyla test ettiği ‘özel kaynaklar’ (private origins) hizmetini genel erişime açtı. Bu yeni özellik, internete kapalı olan dahili API’ler, yapay zekâ arka uçları ve operasyonel araçların, halka açık web siteleriyle aynı güvenlik standartlarından faydalanmasını sağlıyor. Kullanıcılar, DNS kayıtlarını özel IP adreslerine yönlendirerek; web uygulaması güvenlik duvarı (WAF), bot yönetimi, önbellekleme ve Cloudflare Workers gibi hizmetleri, herhangi bir firewall portu açmadan veya ek cihaz kullanmadan aktif edebiliyor. Şirketin açıklamasına göre sistem, mevcut Cloudflare One bağlantıları üzerinden çalışıyor ve RFC 1918 gibi standart özel IP aralıklarını otomatik olarak tanıyor. Şu aşamada desteklenmeyen özellikler ve belirli yapılandırma gereksinimleri için teknik dokümantasyonun incelenmesi öneriliyor. Cloudflare, 2027 yılı başlarında ise özel ağlar arası doğrudan trafiği güvenli hale getirecek yeni bir çalışma için hazırlık yaptığını belirtti.
Hizmetin genel kullanıma sunulmasıyla birlikte, özel ağlardaki uygulamalar için güvenlik süreçleri daha erişilebilir hale geldi. Kullanıcılar, DNS kayıtlarını özel IP adreslerine yönlendirerek, internete açık kaynaklarda kullanılan koruma mekanizmalarını dahili sistemlerine entegre edebiliyor. Bu süreçte, geleneksel yöntemlerin aksine, gelen trafiği karşılamak için herhangi bir güvenlik duvarı istisnası oluşturulmasına gerek kalmıyor. Sistem, trafiği doğrudan özel ağ bağlantısı üzerinden yönlendirerek, TLS sonlandırma ve kuralların uygulanması gibi işlemleri Cloudflare ağı üzerinde gerçekleştiriyor. Geliştiriciler, API üzerinden dağıtım süreçlerini otomatize ederken, özel yönlendirme özniteliğini kullanarak bu yapılandırmayı kolayca yönetebiliyor. Mevcut bağlantı altyapısı üzerinden sağlanan bu entegrasyon, özel ağdaki kaynakların güvenliğini artırırken, operasyonel karmaşıklığı azaltmayı hedefliyor.
Hizmetin kurulum aşamasında, bağlantıların sürekliliği için geri dönüş rotalarının yapılandırılması kritik bir rol oynuyor. Özellikle Cloudflare kaynak aralıklarının doğru tanımlanmaması, kurulum sürecinde karşılaşılan en yaygın aksaklıklar arasında yer alıyor. Bu nedenle, sistemin devreye alınması sırasında ağ trafiğinin doğru yönlendirildiğinden emin olunması, hizmetin kararlılığı açısından önem taşıyor. Ayrıca, mevcut altyapıda kullanılan IPsec, GRE, Cloudflare Tunnel, CNI veya Cloudflare Mesh gibi bağlantı yöntemleri, özel ağ trafiğinin güvenli bir şekilde iletilmesini sağlıyor. Kullanıcılar, hesap ekipleriyle iletişime geçerek gerekli yetkilendirmeleri sağlayabiliyor ve teknik dokümantasyon üzerinden kurulum adımlarını takip edebiliyor. Bu entegrasyon, özel ağdaki kaynakların korunmasını sağlarken, ağ yöneticilerine daha esnek ve kontrollü bir yönetim imkânı sunuyor.
Kaynak: Cloudflare Blog
Yerli Hava Savunmada Gövde Gösterisi: Bakan Kacır SİPER-2’nin Nefes Kesen Anlarını Paylaştı
1
AMD ve Wētā FX İş Birliğiyle Yapay Zekâ Destekli Görsel Efekt Teknolojileri
2
Bakan Fatih Kacır’dan Çin Teması: Bilim, Teknoloji Ve İnovasyon İş Birlikleri Masada!
3
Zürafa Nebulası: Uzaydaki Toz Bulutlarının İlginç Görünümü
4
Google, Ailelerin İşlerini Kolaylaştıran Yeni Yapay Zeka Asistanı CC’yi Tanıttı
5
İnsan Vücudundaki Elementlerin Kozmik Kökenleri NASA Tarafından İncelendi
Veri politikasındaki amaçlarla sınırlı ve mevzuata uygun şekilde çerez konumlandırmaktayız. Detaylar için veri politikamızı inceleyebilirsiniz.
Yorum yapabilmek için giriş yapmalısınız.